ASUS, bazı router modellerini etkileyen üç yüksek riskli güvenlik açığı için yeni güvenlik güncellemeleri yayımladı. Açıklanan zafiyetler arasında yönetici hesabına izinsiz erişim sağlanması ve yönlendirici üzerinde root yetkileriyle komut çalıştırılması gibi ciddi senaryolar bulunuyor.
23 Ekim 2026 tarihinde yayımlanan güvenlik kayıtlarına göre açıklar, ASUS’un 3.0.0.6_102 serisi firmware yazılımını kullanan yönlendiricileri etkiliyor. CVSS 4.0 değerlendirmesinde risk puanı 8,7’ye kadar çıkan açıklar nedeniyle ASUS router kullanıcılarının cihazlarında bulunan firmware sürümünü kontrol etmesi büyük önem taşıyor.
ASUS Router’larda hangi güvenlik açıkları bulundu?
Yeni güvenlik güncellemesinin merkezinde CVE-2026-93489, CVE-2026-75779 ve CVE-2026-75775 kodlarıyla takip edilen üç açık yer alıyor.
Her üç güvenlik açığı da “yüksek” önem derecesinde sınıflandırılırken, saldırının gerçekleştirilebilmesi için gereken koşullar birbirinden farklılık gösteriyor.
CVE-2026-93489: Parola olmadan yönetici yetkilerine erişim riski
Üç açık arasında en yüksek risk puanına sahip olan CVE-2026-93489, CVSS 4.0 sisteminde 8,7 puan aldı.
ASUS tarafından yayımlanan güvenlik kaydına göre problem, yönlendiricideki kimlik doğrulama mekanizmasından kaynaklanıyor. Aynı veya bağlantılı ağ ortamına erişebilen yetkisiz bir saldırgan, özel olarak hazırlanmış bir HTTP isteği göndererek sahte bir erişim bileti oluşturabiliyor.
Başarılı bir saldırının ardından saldırganın normal şartlarda yönetici yetkisi gerektiren işlemleri gerçekleştirebilmesi mümkün hale geliyor. Üstelik açığın istismar edilmesi için önceden geçerli bir kullanıcı hesabına sahip olunması gerekmiyor.
Bu nedenle özellikle ortak ağların kullanıldığı ofisler, yurtlar veya benzeri ortamlardaki yönlendiriciler açısından açık daha fazla önem taşıyor.
CVE-2026-75779: Root yetkileriyle komut çalıştırılabiliyor
İkinci güvenlik açığı CVE-2026-75779 ise CVSS 4.0 ölçeğinde 8,6 puan ile değerlendirildi.
Söz konusu zafiyet, OS Command Injection olarak bilinen komut enjeksiyonu problemi ile Cross-Site Request Forgery (CSRF) açığının birlikte kullanılabilmesine dayanıyor.
Bu saldırı senaryosunda yönlendiricinin yönetim panelinde oturum açmış bir kullanıcının saldırgan tarafından hazırlanmış kötü amaçlı veya oltalama amaçlı bir internet sitesini ziyaret etmesi gerekiyor.
Saldırı başarılı olduğunda router üzerinde root yetkileriyle rastgele sistem komutları çalıştırılabiliyor. Root hesabı, Linux tabanlı sistemlerde en yüksek yetki seviyesini temsil ettiği için saldırganın yönlendirici üzerinde oldukça geniş bir kontrol elde etmesine neden olabilir.
CVE-2026-75775 fabrika ayarlarındaki cihazları etkiliyor
Üçüncü güvenlik açığı CVE-2026-75775, CVSS 4.0 değerlendirmesinde 7,7 puan aldı.
Bu açık da işletim sistemi komutlarının güvenli şekilde işlenmemesinden kaynaklanıyor. ASUS tarafından yayımlanan CVE kaydına göre belirli router modelleri fabrika varsayılan yapılandırmasındayken özel olarak hazırlanmış parametreler gönderilmesi yoluyla saldırıya açık hale gelebiliyor.
Başarılı bir istismar sonucunda saldırgan, yönlendirici üzerinde yine root yetkileriyle komut çalıştırabiliyor.
Bu saldırı türünde herhangi bir kullanıcı etkileşimi veya daha önceden elde edilmiş bir hesap yetkisi gerekmiyor. Ancak CVSS kaydındaki “attack requirements” değeri, saldırının gerçekleşmesi için cihazın belirli koşulları karşılaması gerektiğini gösteriyor.
Hangi ASUS router modelleri etkileniyor?
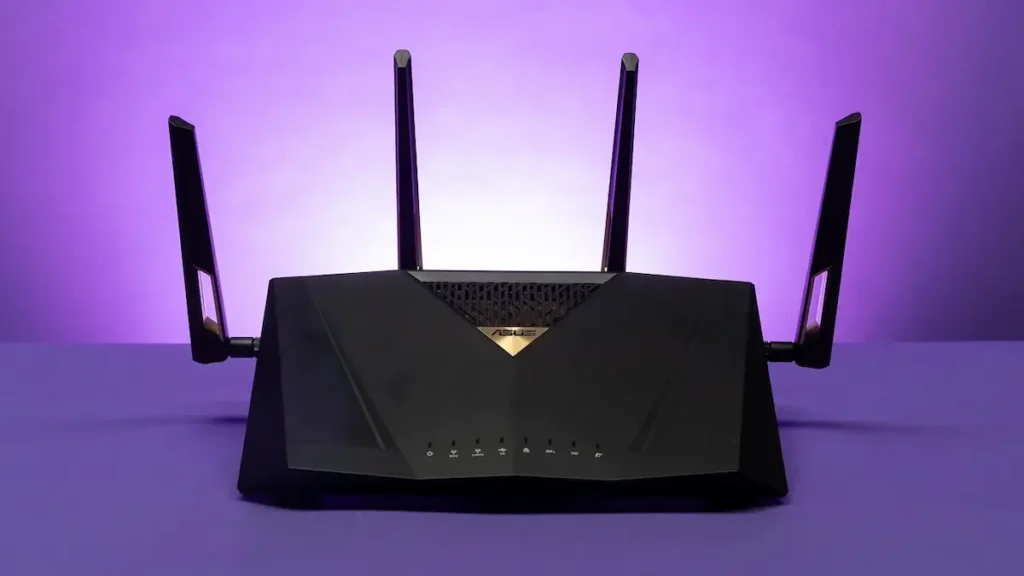
Mevcut CVE kayıtlarında üç açık için de etkilenen ürün ailesi ASUS Router, etkilenen firmware sürümü ise 3.0.0.6_102 serisi olarak belirtiliyor.
Bununla birlikte yayımlanan genel CVE kayıtlarında bütün etkilenen donanım modellerinin tek tek sıralandığı kapsamlı bir liste yer almıyor.
Bu nedenle ASUS router kullananların yalnızca cihaz modelini kontrol etmek yerine, yönetim arayüzünden yüklü firmware sürümüne de bakması daha doğru olacaktır.
ASUS router nasıl güncellenir?
ASUS, ürün güvenliği konusunda kullanıcıların cihazlarını güncel tutmasını ve yayımlanan en son firmware yamalarını yüklemesini öneriyor. Şirketin güvenlik sayfasında da güncel yazılım ve güvenlik yamalarının kullanılması temel güvenlik önlemleri arasında gösteriliyor.
ASUS router kullanıcıları genellikle cihazlarının web tabanlı yönetim paneli üzerinden Firmware Upgrade / Firmware Güncelleme bölümüne girerek yeni bir sürüm bulunup bulunmadığını kontrol edebiliyor.
Alternatif olarak kullanılan router modelinin ASUS destek sayfası üzerinden yayımlanan en güncel firmware sürümü indirilebilir.
Güncelleme sırasında cihazın elektrik bağlantısının kesilmemesi ve işlem tamamlanana kadar yönlendiricinin kapatılmaması gerekiyor.
Güncelleme yapamayan kullanıcılar ne yapmalı?
Firmware güncellemesini hemen yükleyemeyen kullanıcıların saldırı yüzeyini azaltmak için bazı ek önlemler alması mümkün.
Özellikle:
- Router yönetici hesabında güçlü ve benzersiz bir parola kullanılması,
- Wi-Fi parolası ile yönetici parolasının farklı tutulması,
- İnternet üzerinden uzaktan yönetim erişiminin kapatılması,
- Kablosuz ağa yalnızca güvenilir cihazların bağlanması,
- Router arayüzündeki bağlı cihaz listesinin düzenli olarak kontrol edilmesi,
- Tanınmayan cihaz veya oturumların kaldırılması
güvenlik açısından fayda sağlayabilir.
Ancak bu önlemlerin hiçbiri güvenlik açığını doğrudan ortadan kaldırmıyor. Kalıcı çözüm için ASUS tarafından yayımlanan güncel firmware sürümünün yüklenmesi gerekiyor.
ASUS router kullanıcılarının güncellemeyi ertelememesi gerekiyor
Router’lar ev ve iş ağlarının internete açılan ana noktası olduğu için bu tür güvenlik açıkları klasik bir bilgisayar yazılımındaki zafiyetten daha geniş sonuçlara yol açabilir.
Özellikle CVE-2026-93489 açığının geçerli bir kullanıcı hesabı gerektirmeden yönetici işlemlerine erişim sağlayabilmesi, CVE-2026-75779 ve CVE-2026-75775 açıklarının ise belirli koşullarda root yetkileriyle komut çalıştırılmasına izin vermesi nedeniyle güncellemelerin geciktirilmemesi gerekiyor.
ASUS router kullananların ilk olarak cihazlarının model ve firmware sürümünü kontrol etmesi, ardından ASUS’un destek veya güvenlik sayfasında daha güncel bir sürüm bulunup bulunmadığına bakması öneriliyor.