⚡ Haberin Özeti
- Google, 1,3 milyondan fazla Android cihazın bağlı olduğu XCPE botnet ağını çökertti.
- Zararlı yazılım cihazların firmware’ine fabrikadan yüklenmiş şekilde gönderildi.
- Türkiye’de 25 bin ile 50 bin arasında etkilenen cihaz olduğu tahmin ediliyor.
Google’da Konsol Köşesi’ni tercih edilen kaynak yap
Google, Çin merkezli cihaz üreticisi Videostrong Technology tarafından üretilen Android cihazlara yerleştirilen XCPE adlı arka kapının 1,3 milyondan fazla cihazı botnet ağına dahil ettiğini açıkladı. Operasyonun etkilediği ülkeler arasında Türkiye de bulunuyor.
Google Threat Intelligence Group’un (GTIG) yayımladığı araştırmaya göre Videostrong, Android tabanlı cihazların yazılımına x.cpe adı verilen bir arka kapı yerleştirdi. Google, söz konusu sistemin yanlışlıkla veya üçüncü taraf bir saldırı sonucunda değil, finansal kazanç elde etmek amacıyla bilinçli şekilde geliştirildiğini ve işletildiğini yüksek güvenle değerlendirdiğini belirtiyor.
Google; Japonya Ulusal Polis Ajansı, Lumen, HUMAN Security, Plume, Synthient ve TrendAI ile birlikte yürüttüğü operasyon sonucunda botnet altyapısını yöneten kritik sunucuları ve alan adlarını devre dışı bıraktı.
Android TV kutularına fabrikadan arka kapı yerleştirildi
Araştırmanın en dikkat çekici noktası, zararlı yazılımın kullanıcının sonradan yüklediği bir uygulamayla cihazlara bulaşmamış olması.
x.cpe doğrudan cihazların sistem yazılımına, yani firmware’e yerleştirildi.
Google’ın araştırmasına göre zararlı yazılım en az 2024’ün sonlarından itibaren geliştirilmeye devam etti ve zaman içinde çok aşamalı bir yapıya dönüştü.
x.cpe bazı cihazlarda com.oemservice adıyla çalışırken Android’in sistem seviyesindeki yetkilerinden yararlanabiliyordu.
Cihaz açıldıktan sonra etkinleşen sistem, uzaktaki komuta ve kontrol sunucularına bağlanarak yeni modüller indirebiliyordu. Operatörlerin cihazlara sessiz biçimde uygulama yükleyebildiği, uygulamaları kaldırabildiği, ayarları değiştirebildiği ve sistem komutları çalıştırabildiği tespit edildi.
TrendAI araştırmacıları ayrıca bazı cihazlarda Google Play Protect doğrulamasını devre dışı bırakan komutların gönderildiğini tespit etti.
Kullanıcı verilerine erişebilecek kadar güçlüydü
XCPE yalnızca reklam sahtekârlığı yapmak için kullanılan basit bir zararlı yazılım değildi.
Google’ın analizine göre sistem operatörlere oldukça geniş yetkiler sağlıyordu.
Arka kapı üzerinden cihazlarda:
uygulama yükleme ve kaldırma, sistem komutları çalıştırma, ekran görüntüsü alma, cihaz ve hesap bilgilerini toplama, sistem kayıtlarını kopyalama ve bağlı ağ hakkında bilgi edinme
gibi işlemler gerçekleştirilebiliyordu.
Bu durum özellikle Android TV kutularının ev veya iş yeri ağlarında sürekli internete bağlı kalması nedeniyle önemli bir güvenlik riski oluşturuyor.
Ev internetleri proxy ağına dönüştürüldü
Videostrong’un cihazlara erişimi yalnızca kendi operasyonları için kullanmadığı belirtiliyor.
Google’a göre şirket, ele geçirilmiş cihazlara erişimi farklı suç ortaklarına sundu ve onların zararlı yazılım modüllerini cihazlara yükledi.
Bu modüllerin önemli bir kısmı cihazları residential proxy, yani konut internet bağlantısı üzerinden trafik yönlendiren proxy sunucularına dönüştürdü.
Böylece üçüncü tarafların internet trafiği kullanıcıların ev bağlantısından geçebiliyordu.
TrendAI’ın ölçümlerine göre dört aylık dönemde sistemle bağlantılı 3,8 milyondan fazla farklı ev ve mobil IP adresi tespit edildi.
Konut IP adreslerinin saldırganlar açısından değerli olmasının önemli bir nedeni, internet servislerinin bu bağlantıları veri merkezi IP’lerine kıyasla normal kullanıcı trafiği olarak değerlendirme ihtimalinin daha yüksek olması.
Botnet altyapısının ayrıca reklam sahtekârlığı, bant genişliği paylaşımı ve farklı zararlı yazılımların dağıtılması amacıyla kullanıldığı belirtiliyor.
1,47 milyon cihaz ve 206 farklı model tespit edildi
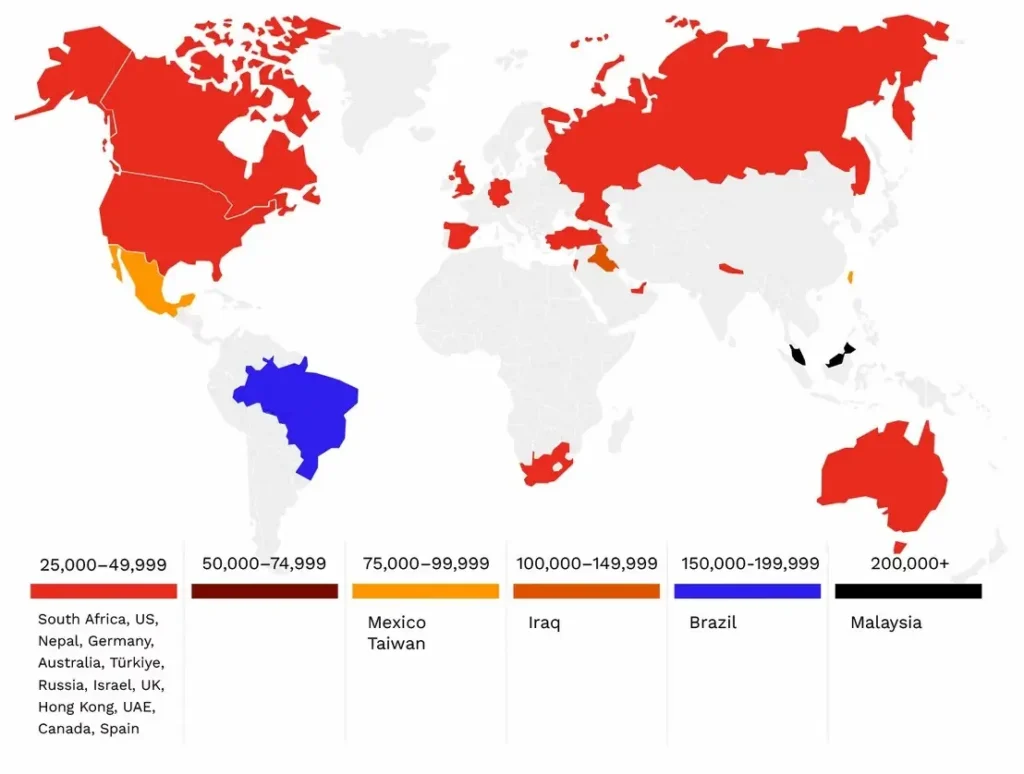
TrendAI, 3 Haziran ile 1 Ekim 2026 arasındaki telemetri verilerinde toplam 1.472.554 cihaz tespit etti.
Bu cihazların 206 farklı modele yayıldığı belirtiliyor.
Araştırmacılar veri toplamanın kesintili olması nedeniyle gerçek cihaz sayısının daha yüksek olabileceğine dikkat çekiyor.
Operatörün yaklaşık 1,33 milyon cihazda proxy ve reklam sahtekârlığı modüllerini aktif olarak kullandığı tahmin ediliyor.
En fazla cihazın görüldüğü ülkeler arasında Malezya, Brezilya, Irak, Meksika ve Tayvan bulunuyor.
Türkiye’de on binlerce cihaz etkilenmiş olabilir
XCPE ağının yayıldığı ülkeler arasında Türkiye de bulunuyor.
TrendAI tarafından yayımlanan dağılım verilerinde Türkiye, yaklaşık 25 bin ile 50 bin arasında enfekte cihaz tespit edilen ülkeler grubunda yer alıyor.
Bu nedenle Türkiye’de on binlerce kullanıcının söz konusu cihazlardan birini kullanıyor olabileceği değerlendiriliyor.
Botnet ağı ağırlıklı olarak Android tabanlı TV kutularından oluşsa da saldırının kapsamı bununla sınırlı değil.
Google, aynı altyapının tele-sağlık cihazları, karaoke makineleri ve dijital reklam ekranları gibi farklı Android tabanlı ürünlerde de görüldüğünü açıkladı.
MECOOL cihazlar mercek altında
Araştırmalarda Videostrong tarafından üretilen veya şirketin yazılım altyapısını kullanan çok sayıda cihaz modeli incelendi.
Özellikle MECOOL markasıyla bağlantılı cihazların araştırmalarda sık şekilde ortaya çıktığı görülüyor.
Ancak burada önemli bir ayrım bulunuyor: Bir cihaz modelinin araştırmacıların yayımladığı listelerde bulunması, piyasadaki o modele ait bütün cihazların kesin olarak enfekte olduğu anlamına gelmiyor.
Farklı üretim partileri veya firmware sürümleri farklı yazılımlar kullanabiliyor.
Bu nedenle yalnızca marka veya model adına bakarak cihazın kesin biçimde enfekte olduğunu söylemek mümkün değil.
Google Videostrong ile bağlarını tamamen kopardı
Google olay sonrasında oldukça sert önlemler aldı.
Videostrong ve şirketin gelecekte kurabileceği iştiraklerin sertifikalı Android cihaz üretmesi ve satması yasaklandı.
Şirket ayrıca diğer sertifikalı Android üreticilerine yazılım sağlayamayacak.
Google, Videostrong’un güvenlik kontrollerindeki bir boşluktan yararlanarak zararlı kodu ilk açılıştan sonra çalıştırdığını belirtiyor.
Olayın ardından Google’ın sertifikalı Android TV cihazlarının firmware bütünlüğünü kontrol eden süreçlerinde değişiklik yaptığı da açıklandı.
Operasyon 10 milyon ek cihazı daha etkileyebilir
Google yalnızca XCPE botnet’inin ana kontrol altyapısını hedef almadı.
Arka kapı üzerinden cihazlara dağıtılan bir düzineden fazla farklı zararlı yazılım ailesinin komuta ve kontrol alan adları da kapatıldı.
Bu zararlı yazılımların XCPE dışında başka dağıtım yöntemlerine de sahip olması nedeniyle Google, operasyon sonucunda en az 10 milyon ek ele geçirilmiş cihazla bağlantının kesilmiş olabileceğini tahmin ediyor.
Buradaki 10 milyon rakamının XCPE’nin doğrudan enfekte ettiği cihaz sayısını ifade etmediğini özellikle belirtmek gerekiyor.
Rakam, XCPE üzerinden dağıtılan zararlı yazılım ailelerinin başka yöntemlerle ele geçirdiği cihazları da kapsayan Google tahminine dayanıyor.
Sunucular kapatıldı ancak zararlı yazılım cihazlardan silinmedi
Operasyon botnet’in kontrol altyapısına büyük darbe vurmuş olsa da kullanıcılar açısından kritik bir sorun devam ediyor.
x.cpe cihazların firmware’inde kalmaya devam ediyor.
TrendAI, zararlı yazılımın üreticinin anahtarıyla imzalanmış bir sistem uygulaması olarak çalıştığını ve kullanıcıların normal yöntemlerle implantı tamamen kaldıramayacağını belirtiyor.
Google’ın analizinde de x.cpe’nin /oem/ bölümünden yeniden kurulabilecek şekilde tasarlandığı aktarılıyor.
Bu nedenle zararlı uygulamayı silmek veya bazı durumlarda cihazı fabrika ayarlarına döndürmek kalıcı çözüm olmayabilir.
XCPE’den etkilenen Android TV kutusu sahipleri ne yapmalı?
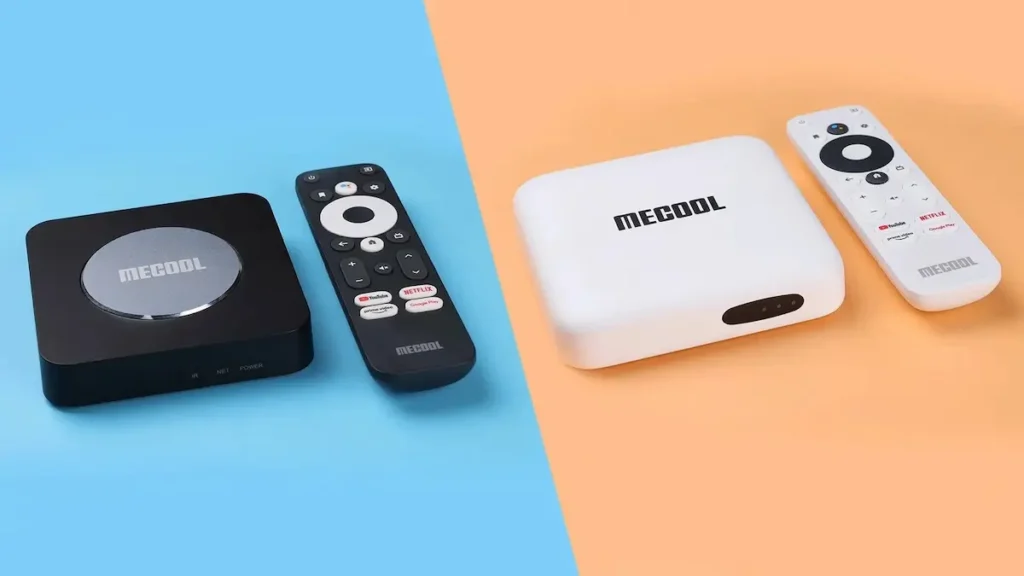
Şüpheli bir Android TV kutusu kullananların öncelikle marka ve model bilgilerini araştırmacıların yayımladığı listelerle karşılaştırması öneriliyor.
Ancak model eşleşmesinin tek başına enfeksiyon kanıtı olmadığı unutulmamalı.
Cihazın riskli modellerden biri olduğundan şüpheleniliyorsa en güvenli seçenek cihazı internet bağlantısından ve mümkünse yerel ağdan ayırmak.
Cihaz üzerinde Google hesabı veya başka servis hesapları kullanılmışsa, bu hesapların şifrelerinin güvenilir başka bir cihaz üzerinden değiştirilmesi de ek güvenlik sağlayabilir.
Fabrika ayarlarına dönmek sonradan yüklenen zararlı modüllerin bazılarını silebilse de firmware’e gömülü x.cpe implantını kaldırmayabilir.
TrendAI’a göre kalıcı temizlik için üretici müdahalesi, platform seviyesinde koruma veya cihazın değiştirilmesi gerekiyor.
Bu nedenle güvenilir bir temiz firmware güncellemesi bulunmayan şüpheli cihazların kullanılmaya devam edilmesi ciddi bir güvenlik riski oluşturabilir.