⚡ Haberin Özeti
- Apple, Almanya’daki siyasetçilere casus yazılım saldırısı uyarısı gönderdi.
- BSI, uyarı alan kişilerin cihazlarının ele geçirilmiş olabileceğini belirtti.
- Apple’ın son güvenlik bildirimleri 99 ülkedeki hedeflenen kullanıcılara ulaştı.
Google’da Konsol Köşesi’ni tercih edilen kaynak yap
Almanya’da milletvekilleri ve bazı kamuya mal olmuş kişilerin gelişmiş casus yazılım saldırılarının hedefi olduğu ortaya çıktı. Almanya Federal Bilgi Güvenliği Dairesi (BSI), Apple tarafından tehdit bildirimi gönderilen kişilerin iPhone’larının ele geçirilmiş olabileceği ihtimalinin ciddiye alınması gerektiğini açıkladı.
Apple’ın son dönemde gönderdiği güvenlik bildirimleri yalnızca Almanya ile sınırlı değil. Şirketin yeni uyarı dalgasının 99 ülkedeki hedeflenen kullanıcılara gönderildiği bildiriliyor. Apple, saldırıların arkasında hangi devletin, grubun veya casus yazılım üreticisinin bulunduğunu ise açıklamıyor.
Almanya hükümeti casus yazılım uyarısını doğruladı
Almanya’nın siber güvenlik kurumu BSI, Federal Meclis Bundestag üyelerinin yanı sıra kimliği açıklanmayan bazı önemli kişilerin Apple’dan paralı casus yazılım tehdidine ilişkin bildirimler aldığını duyurdu.
Alman hükümeti de konunun yakından takip edildiğini belirtti. Hükümet Sözcüsü Stefan Kornelius, Berlin yönetiminin olayı ve Apple’ın yaptığı uyarıları “çok ciddiye aldığını” ifade etti. Ancak hangi siyasetçilerin hedef alındığı açıklanmadı.
Almanya Başbakanı Friedrich Merz’in hedef alınan kişiler arasında bulunup bulunmadığı konusunda da resmi bir bilgi paylaşılmadı.
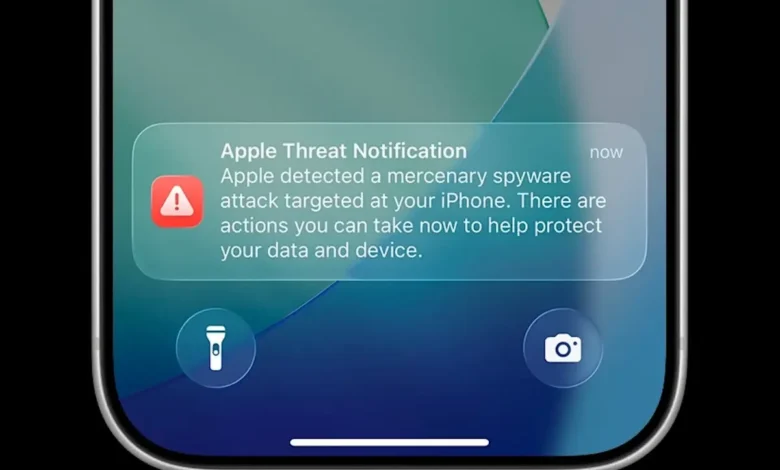
Bu noktada önemli bir ayrıntı bulunuyor. Apple’ın tehdit bildirimi, bir iPhone’a casus yazılımın kesin olarak başarıyla bulaştığı anlamına gelmiyor. Ancak Apple, bu bildirimleri kişinin bireysel olarak gelişmiş bir casus yazılım operasyonuyla hedef alındığına dair yüksek güven düzeyine sahip olduğunda gönderdiğini belirtiyor.
iPhone’lara kullanıcı hiçbir şeye dokunmadan saldırılabiliyor
Bu tür operasyonlarda kullanılan gelişmiş casus yazılımlar, sıradan zararlı yazılımlardan oldukça farklı çalışabiliyor.
Özellikle zero-click, yani sıfır tıklama olarak adlandırılan güvenlik açıkları saldırganlar açısından son derece etkili olabiliyor. Bu saldırılarda hedefteki kişinin şüpheli bir bağlantıya dokunması, dosya indirmesi veya uygulama yüklemesi gerekmeyebiliyor.
Başarılı bir casus yazılım saldırısı sonucunda saldırganlar kullanılan yazılıma ve güvenlik açığına bağlı olarak mesajlar, konum verileri, dosyalar ve diğer hassas bilgilere erişme imkânı elde edebiliyor.
Almanya’daki son olayda kullanılan casus yazılımın ve saldırıyı gerçekleştiren tarafın kim olduğu ise henüz kamuoyuna açıklanmış değil.
Apple 99 ülkedeki hedeflenen kullanıcılara bildirim gönderdi
Apple’ın 30 Ekim 2026’da başlattığı son tehdit bildirimi dalgasının 99 ülkedeki hedeflenen kullanıcılara ulaştığı belirtiliyor.
Şirketin bildirim metninde, bu son dalganın 99 ülkedeki kullanıcılara gönderildiği ve Apple’ın 2021’den bu yana toplamda 150’den fazla ülkede kullanıcılara benzer uyarılarda bulunduğu belirtiliyor.
Apple, hangi 99 ülkenin son bildirim dalgasında yer aldığını açıklamadığı gibi saldırıların arkasındaki ülke veya grupları da isimlendirmiyor.
Dolayısıyla 99 ülke ifadesi 99 kişinin saldırıya uğradığı anlamına gelmiyor. Bu sayı, Apple’ın son bildirim dalgasındaki hedeflerin bulunduğu ülke sayısını ifade ediyor.
Apple neden saldırganların kimliğini açıklamıyor?
Apple’ın resmi açıklamasına göre şirket, paralı casus yazılım saldırılarını herhangi bir saldırgan veya coğrafi bölgeyle ilişkilendirmiyor.
Bunun önemli nedenlerinden biri, bu saldırıların son derece karmaşık olması. Apple ayrıca tehdit bildirimlerini hangi teknik bulgular sonucunda gönderdiğine ilişkin ayrıntıları paylaşmanın saldırganların tespit yöntemlerinden kaçınmasına yardımcı olabileceğini belirtiyor.
Şirket, bu saldırıların sıradan siber suç faaliyetlerinden çok daha gelişmiş olduğuna dikkat çekiyor. Milyonlarca dolara mal olabilen operasyonlarda genellikle çok az sayıda kişi doğrudan hedef seçiliyor.
Gazeteciler, aktivistler, siyasetçiler ve diplomatlar bu tür operasyonlarda daha yüksek risk altında bulunan gruplar arasında gösteriliyor.
Pegasus gibi paralı casus yazılımlar uzun süredir tartışılıyor
Devletlerle bağlantılı gelişmiş siber operasyonlarda kullanılan araçların tamamı devlet kurumlarının kendi bünyesinde geliştirilmiyor. Bazı hükümet ve kurumlar özel şirketler tarafından geliştirilen ticari gözetleme teknolojilerini satın alabiliyor.
Bu alandaki en bilinen örneklerden biri, İsrail merkezli NSO Group tarafından geliştirilen Pegasus.
Pegasus geçmiş yıllarda gazetecilerden siyasetçilere kadar birçok kişinin telefonunun hedef alınmasıyla gündeme gelmişti.
Ancak Almanya’daki yeni Apple bildirimleriyle Pegasus arasında doğrulanmış bir bağlantı bulunmuyor. Bu nedenle mevcut saldırılarda Pegasus veya başka belirli bir casus yazılımın kullanıldığını söylemek için henüz yeterli kanıt yok.
Lübnanlı gazeteci de yeni Apple uyarısı aldı
Son tehdit bildirimlerinin Almanya dışında da kullanıcılara ulaştığı biliniyor.
Beyrut merkezli gazeteci ve yapımcı Radwan Mortada, Apple’dan cihazına karşı yeni bir saldırının tespit edildiğini belirten bir bildirim aldığını açıkladı. Mortada daha önce 2021 yılında da benzer bir saldırıyla hedef alınmıştı.
Lübnan Ulusal İnsan Hakları Komisyonu da 1 Kasım 2026 tarihli açıklamasında Mortada’ya gönderilen yeni Apple bildirimini doğrularken, bildirimin tek başına telefona casus yazılımın başarıyla yüklendiğinin adli kanıtı olmadığının altını çizdi.
Türkiye’de de daha önce Apple casus yazılım uyarıları gündeme gelmişti
Türkiye açısından da dikkat çekici bir geçmiş bulunuyor.
Eylül 2026’da yayımlanan haberlerde, en az üç Türk bakanın Apple’ın Ağustos ayında gerçekleştirdiği ve 110 ülkedeki hedeflenen kullanıcıları kapsayan önceki tehdit bildirimi dalgasında uyarı aldığı öne sürüldü.
Haberlere göre ilgili telefonlar daha sonra değiştirildi ve Türk makamları saldırı girişimlerinin başarıya ulaşmadığını değerlendirdi. Bununla birlikte bakanların isimleri açıklanmadı ve iddiaları doğrulayacak bağımsız bir adli cihaz incelemesi kamuoyuyla paylaşılmadı.
Apple’ın 30 Ekim’de başlayan yeni 99 ülkeli bildirim dalgasında Türkiye’nin bulunup bulunmadığı ise şu an için doğrulanmış değil. Apple son dalgadan etkilenen ülkelerin tam listesini açıklamadı.
Dolayısıyla önceki Türkiye vakalarıyla Almanya’daki yeni gelişmeleri aynı saldırı operasyonunun parçası olarak değerlendirmek için şu aşamada yeterli veri bulunmuyor.
Apple’dan casus yazılım uyarısı gelirse ne yapılmalı?
Apple, tehdit bildirimi alan kullanıcıların uyarıyı ciddi şekilde değerlendirmesini tavsiye ediyor.
Gerçek bir Apple tehdit bildirimi, iPhone’un Kilitli Ekranı ve Ayarlar bölümünde görüntülenebiliyor. Ayrıca Apple Hesabı ile ilişkili e-posta adresine bildirim gönderiliyor ve kullanıcı account.apple.com adresine giriş yaptığında hesabının üst kısmında tehdit bildirimi bulunuyor.
Apple ayrıca gerçek tehdit bildirimlerinde kullanıcılardan bir bağlantıya tıklamalarını, dosya açmalarını, uygulama veya profil yüklemelerini, parola ya da doğrulama kodu paylaşmalarını istemediğini özellikle belirtiyor.
Şirket, hedef alındığına ilişkin uyarı alan kişilere Kilit Modu’nu (Lockdown Mode) etkinleştirmelerini, cihazlarını en güncel yazılım sürümüne yükseltmelerini ve gerekirse uzman siber güvenlik desteği almalarını tavsiye ediyor.
Apple’ın önerdiği temel güvenlik önlemleri
Apple’ın genel kullanıcılar için sunduğu güvenlik tavsiyeleri arasında cihazları güncel tutmak, güçlü ekran parolaları kullanmak, Apple Hesabı’nda iki faktörlü kimlik doğrulamayı etkinleştirmek ve bilinmeyen kaynaklardan gelen bağlantı veya dosyalara karşı dikkatli olmak bulunuyor.
Paralı casus yazılımların hedef kitlesi son derece sınırlı olduğu için sıradan bir iPhone kullanıcısının böyle bir operasyonla karşılaşma ihtimali düşük. Buna karşın Apple’dan resmi bir tehdit bildirimi alan kişinin uyarıyı görmezden gelmemesi gerekiyor.
Almanya’daki son olay ise devlet kurumları, siyasetçiler ve gazeteciler gibi yüksek profilli kişilere yönelik gelişmiş dijital gözetleme operasyonlarının güncelliğini koruduğunu bir kez daha gösteriyor.