Siber güvenlik araştırmacıları, saldırı sırasında atacağı adımları belirlemek için birden fazla yapay zeka modelinin görüşüne başvuran yeni bir Windows zararlı yazılımı keşfetti. Cisco Talos tarafından CLOSEDQUORUM adı verilen zararlı yazılım; DeepSeek, Qwen, Mistral ve Google Gemini modellerinden aldığı yanıtları değerlendirerek hangi işlemi gerçekleştireceğine kendi başına karar verebiliyor.
Cisco Talos, CLOSEDQUORUM’u şimdiye kadar kamuya açık şekilde belgelenmiş, taktiksel komuta ve kontrol kararlarını doğrudan büyük dil modellerine devreden ilk Windows implantı olarak nitelendiriyor. Araştırmacılar bunun, yapay zekanın siber saldırılardaki rolünde dikkat çekici bir değişime işaret ettiğini düşünüyor.
CLOSEDQUORUM nasıl çalışıyor?
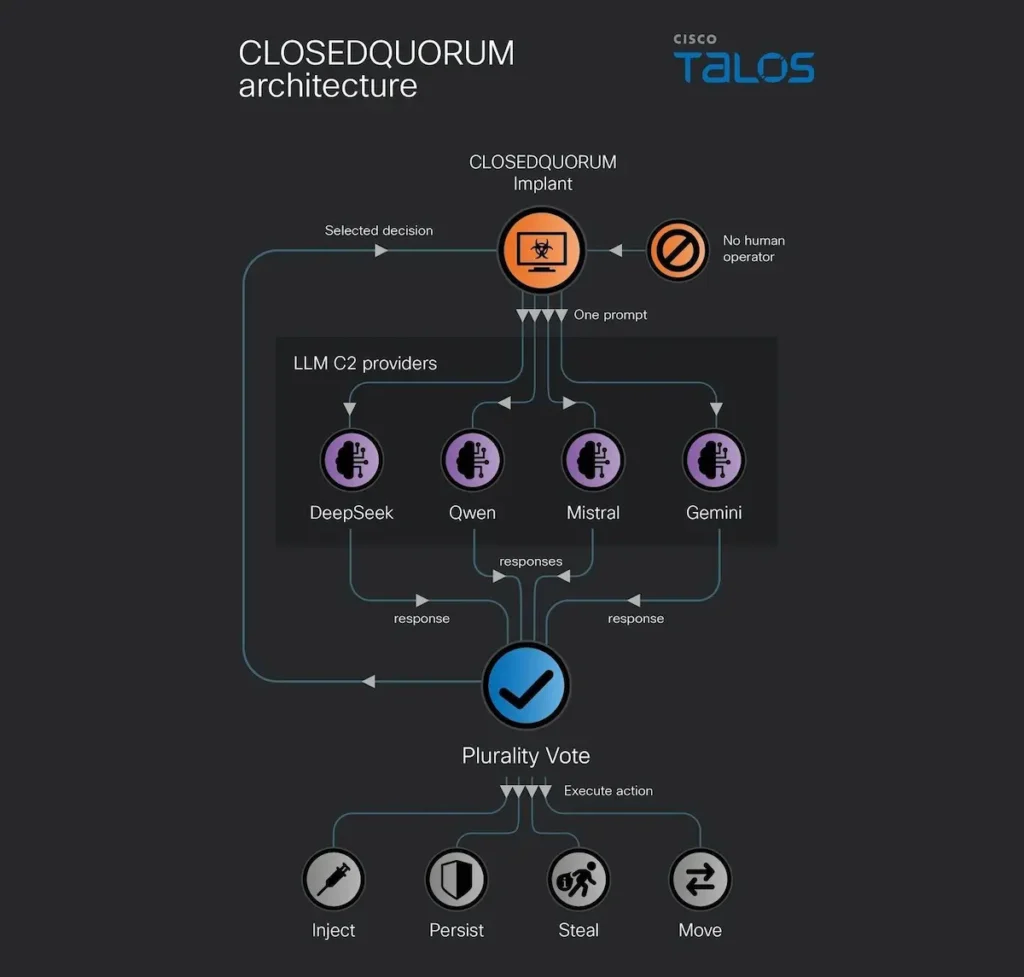
Geleneksel zararlı yazılımlarda saldırganın, ele geçirilen sisteme bir komuta ve kontrol sunucusu üzerinden düzenli olarak talimat göndermesi gerekebiliyor. CLOSEDQUORUM ise bu yapıyı farklı bir noktaya taşıyor.
Zararlı yazılım çalıştırıldıktan sonra sonraki adımını belirlemek için sırasıyla DeepSeek, Qwen, Mistral ve Gemini servislerine sorgular gönderiyor. Modellerden gelen kararlar daha sonra karşılaştırılıyor ve çoğunluğun tercih ettiği işlem uygulanıyor.
Bu yapı sayesinde saldırganın sistem başında sürekli bulunmasına gerek kalmıyor. CLOSEDQUORUM, belirlenen çerçeve içerisinde saldırının bir bölümünü otonom şekilde devam ettirebiliyor.
Modellerden birinin yanıt vermemesi veya güvenlik mekanizmaları nedeniyle isteği reddetmesi de sistemi tamamen durdurmuyor. Diğer modellerden alınan yanıtlarla karar süreci sürdürülebiliyor.
Cisco Talos’un analizine göre eşitlik yaşanması durumunda ise modeller arasında önceden belirlenmiş bir öncelik sırası bulunuyor. Bu sıralamada DeepSeek ilk sırada, ardından Qwen, Mistral ve Gemini geliyor.
Şifreleri ve kripto para cüzdanlarını hedefliyor
Araştırmacıların incelediği CLOSEDQUORUM örneğinin temel amacı, ele geçirilen Windows bilgisayarlardan değerli kullanıcı bilgilerini toplamak.
Zararlı yazılımın yetenekleri arasında Windows üzerinde LSASS üzerinden kimlik bilgilerini toplama, Chrome, Microsoft Edge ve Firefox gibi tarayıcılarda kayıtlı parolaları ele geçirme ve çeşitli kripto para cüzdanlarını hedefleme bulunuyor.
Talos’un analizinde MetaMask, Exodus ve Ethereum cüzdanlarına yönelik işlevler de tespit edildi.
Toplanan veriler AES-256-GCM ile şifrelenerek saldırgan tarafından belirlenen bir Discord webhook’u üzerinden dışarı aktarılabiliyor. Böylece geleneksel bir özel komuta ve kontrol sunucusu yerine, yapay zeka servisleri ve Discord gibi mevcut internet hizmetlerinden oluşan farklı bir altyapı ortaya çıkıyor.
İnsan müdahalesini saldırı zincirinden çıkarabiliyor
CLOSEDQUORUM’u daha önce görülen pek çok yapay zeka destekli siber saldırı aracından ayıran en önemli özellik, yapay zekayı yalnızca yardımcı bir araç olarak kullanmaması.
Bugüne kadar saldırganların üretken yapay zekadan yararlandığı örneklerde LLM’ler çoğunlukla kötü amaçlı kod yazma, mevcut kodu değiştirme, oltalama mesajları hazırlama veya güvenlik açıklarını araştırma gibi görevlerde kullanılıyordu.
Bu senaryolarda son karar yine büyük ölçüde insan saldırgana aitti.
CLOSEDQUORUM’da ise yapay zeka modelleri doğrudan operasyonel karar mekanizmasının bir parçası haline geliyor. Zararlı yazılım, hedef bilgisayarın mevcut durumuna göre modellerden bir sonraki hareket için öneri alıyor ve çıkan sonuca göre işlemi kendisi gerçekleştiriyor.
Cisco Talos bu değişimi saldırgan açısından bir tür “iş yükü aktarımı” olarak tanımlıyor. Çünkü saldırı zincirinin belirli bölümleri insan operatörün sürekli gözetimine ihtiyaç duymadan yürütülebiliyor.
Bu yaklaşım teorik olarak saldırganların daha fazla sistemi eş zamanlı şekilde yönetebilmesine de olanak sağlayabilir.
Ancak gerçek saldırılarda kullanıldığı henüz doğrulanmadı
CLOSEDQUORUM hakkındaki en önemli ayrıntılardan biri de burada ortaya çıkıyor.
Cisco Talos, zararlı yazılımın gerçek hedeflere karşı aktif şekilde kullanıldığını henüz doğrulayamadığını belirtiyor.
Araştırmacıların elindeki halka açık dağıtım örneğinde yapay zeka servislerine ait API anahtarları dummy_api_key, Discord webhook adresi ise dummy_webhook_url gibi geçersiz yer tutucu değerlerden oluşuyor. Bu nedenle analiz edilen bu sürüm, olduğu haliyle çalışır durumda değil.
Araştırmacılar geliştirme örneklerinden yola çıkarak CLOSEDQUORUM’un her müşteri veya operatör için API anahtarları ve Discord bilgileri eklenmiş özel derlemeler halinde hazırlanmış olabileceğini değerlendiriyor.
Talos ayrıca zararlı yazılımın geliştiricisini, 2025 yılına kadar uzanan kart dolandırıcılığına ilişkin siber suç forumu paylaşımlarıyla ilişkilendiren bazı teknik izler tespit etti. Ancak geliştiricinin kimliği ve CLOSEDQUORUM’un gerçekten saldırılarda kullanılıp kullanılmadığı konusunda kesin bir sonuca ulaşılmış değil.
CLOSEDQUORUM, CAIRN sayesinde keşfedildi
CLOSEDQUORUM’un ortaya çıkarılmasında Cisco Talos’un yeni açık kaynaklı araştırma aracı CAIRN önemli rol oynadı.
Açılımı Cognitive Artifact Intelligence Research Network olan CAIRN, yapay zeka entegre edilmiş zararlı yazılımları bulmak, sınıflandırmak ve birbirleriyle ilişkilendirmek amacıyla geliştirildi.
Sistem yalnızca dosya adına veya zararlı yazılımın hash değerine bakmak yerine; yapay zeka servislerinin API adresleri, gömülü prompt kalıpları, API anahtarı yapıları, model orkestrasyon kodları ve yapay zekayla ilişkili diğer metadata izlerini araştırıyor.
Cisco Talos bu izleri, yapay zeka entegrasyonu kullanan zararlı yazılımlar için adeta birer “dijital parmak izi” olarak değerlendiriyor.
CAIRN’ın dikkat çekici özelliklerinden biri de zararlı dosyaların tamamını indirip çalıştırmadan, metadata ve analiz sonuçları üzerinden aday örnekleri tespit edebilmesi.
Talos’a göre bu yöntem gelecekte yapay zekayı saldırı zincirinin içine yerleştiren yeni zararlı yazılım ailelerinin daha hızlı bulunmasını sağlayabilir.
Yapay zeka destekli zararlı yazılımlarda yeni bir dönem başlayabilir
CLOSEDQUORUM şu anda tek başına büyük ölçekli yeni bir saldırı dalgasının kanıtı değil. Fakat kullandığı mimari, siber saldırıların geleceği açısından önemli bir örnek oluşturuyor.
Buradaki asıl değişiklik, yapay zekanın saldırgan için kod üreten veya öneri sunan bir yardımcı olmaktan çıkarak saldırı sırasında karar veren bileşenlerden biri haline gelmesi.
Böyle sistemlerin gelişmesi halinde gelecekte zararlı yazılımların hedef bilgisayardaki koşulları analiz edip farklı saldırı yöntemleri arasında seçim yapması, başarısız işlemlerden sonra alternatif yöntemlere yönelmesi ve çok sayıda hedef üzerinde daha az insan müdahalesiyle çalışması mümkün olabilir.
Öte yandan CLOSEDQUORUM’un ticari yapay zeka API’lerine bağımlı olması önemli sınırlamalar da oluşturuyor. API servislerinin erişilemez hale gelmesi, istek sınırlarının aşılması, modellerden hatalı biçimde yanıt alınması veya sağlayıcıların güvenlik mekanizmalarının devreye girmesi saldırı sürecini sekteye uğratabiliyor.
Cisco Talos bu nedenle savunma tarafında yalnızca belirli yapay zeka servislerinin alan adlarını engellemek yerine davranış tabanlı tespitin daha etkili olabileceğini belirtiyor. Örneğin normalde yapay zeka servisi kullanmaması gereken bir Windows uygulamasının kısa süre içerisinde birden fazla LLM API’sine bağlanması, aynı anda LSASS belleğine erişmeye çalışması ve Discord üzerinden iletişim kurması güçlü bir şüpheli davranış zinciri oluşturabilir.